
Модель угроз информационной безопасности по Методике ФСТЭК: методическое сопровождение — от 12 900 ₽
Модель угроз информационной безопасности — это исходный документ, по которому выбираются меры защиты и обосновываются классы средств. Она обязательна для государственных информационных систем (ГИС), значимых объектов критической информационной инфраструктуры (КИИ), а для АСУ ТП на критически важных и потенциально опасных объектах — если владелец принял решение защищать систему по приказу ФСТЭК № 31. Для информационных систем персональных данных (ИСПДн) закон требует определения актуальных угроз (ст. 19 152-ФЗ), и модель угроз — документ, в котором это определение фиксируется. С 01.03.2026 для ГИС вместо приказа ФСТЭК № 17 действует приказ ФСТЭК № 117: старые модели и инструкции по № 17 устарели.
Наша услуга — методическое сопровождение: документ готовит ваш специалист по нашему шаблону и методическим указаниям, мы консультируем, разбираем архитектуру и проверяем готовую модель с письменными замечаниями. Для ГИС, значимых объектов КИИ и при необходимости договорной разработки подключаем партнёра-лицензиата ФСТЭК. Стоимость — от 12 900 ₽, срок — от 5 рабочих дней.
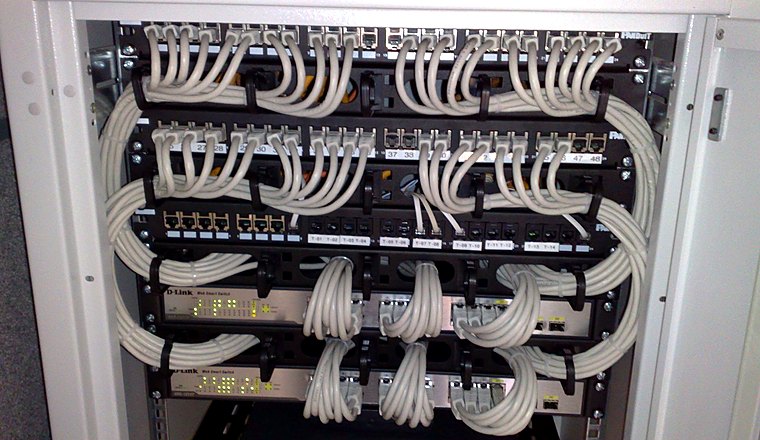
Фото: Dsimic, CC BY-SA 4.0, Wikimedia Commons (кадрирование, цветокоррекция).
Модель угроз для вашей системы и отрасли
Методика ФСТЭК одна, но требования, нарушители и сценарии атак для персональных данных клиники, ГИС учреждения, АСУ ТП котельной и SaaS-сервиса отличаются. Выберите свой случай — там разобрано, обязательна ли модель угроз, какие системы учитывать и как выглядит результат.
По типу системы
По отрасли
Когда модель угроз обязательна
| Система | Модель угроз | Основание | Согласование |
|---|---|---|---|
| ГИС | Обязательна | ПП 676, приказ ФСТЭК № 117 | ФСТЭК и ФСБ |
| Иные ИС госорганов, госучреждений | По решению руководителя (п. 36 приказа № 117) | Приказ ФСТЭК № 117 | Не требуется |
| Значимый объект КИИ | Обязательна | Приказ ФСТЭК № 239, п. 11 | Не требуется |
| АСУ ТП на опасных объектах | Обязательна, если владелец принял решение защищать по приказу № 31 | Приказ ФСТЭК № 31, п. 13 | Не требуется |
| ИСПДн коммерческая | Закон требует определения угроз (ст. 19 152-ФЗ); документ — по Методике | 152-ФЗ, ПП 1119, приказ ФСТЭК № 21 | Не требуется |
| Объект КИИ без категории | Не требуется | — | — |
| Корпоративная система без ПДн | По желанию | Методика ФСТЭК 2021, п. 1.3 | Не требуется |
Согласование с ФСТЭК и ФСБ — только для ГИС. Криптографическая часть модели угроз обосновывает класс СКЗИ и согласуется с ФСБ (приказ ФСБ № 321).
Когда нужна эта услуга
- Создание или модернизация ГИС — с 01.03.2026 модель угроз разрабатывается по приказу ФСТЭК № 117 и согласуется с ФСТЭК и ФСБ.
- Объект внесён в реестр значимых объектов КИИ — при создании или модернизации системы безопасности нужна модель по приказу ФСТЭК № 239.
- Запрос заказчика, учредителя или проверка — модель может запросить контрагент, регулятор или внутренняя проверка.
- После инцидента или утечки — модель помогает выявить пробелы и обосновать меры до штрафных рисков.
- Переход системы в облако или подключение подрядчиков — по п. 2.11 Методики 2021 угрозы оцениваются вместе с поставщиком; при отсутствии его оценки инфраструктура считается скомпрометированной.
- Модель написана по методике 2008 года и устарела — после 05.02.2021 применяется Методика ФСТЭК 2021; старые подходы не действуют.
- Выбор СКЗИ и их класса — класс КС1–КВ обосновывается возможностями нарушителя по модели угроз (приказ ФСБ № 321).
Что изменилось в 2025–2026 годах
| Что изменилось | Документ | С какой даты | Что делать |
|---|---|---|---|
| Утратил силу приказ ФСТЭК № 17, действует приказ № 117 | Приказ ФСТЭК от 11.04.2025 № 117 | 01.03.2026 | Пересмотреть модели ГИС и ссылки на № 17 |
| Введены Кзи (раз в 6 мес.) и Узи подрядчиков (раз в 2 года) | Приказ ФСТЭК от 08.05.2026 № 137 | 01.03.2027 | Учесть показатели в модели и планах защиты |
| Приказ ФСБ № 117/2025 заменён на № 321 | Приказ ФСБ от 22.08.2026 № 321 | По общему правилу через 10 дней после опубликования (по имеющимся данным) | Обновить обоснование СКЗИ и криптографическую часть |
| Для КИИ Кзи раз в 6 мес., Узи раз в 3 года | Приказ ФСТЭК от 16.07.2026 № 220 | 01.03.2027 | Учитывать при сопровождении значимых объектов |
| Появился раздел угроз систем инженер в БДУ ФСТЭК | БДУ ФСТЭК (раздел threat/ai) | По имеющимся данным, конец 2025 г. | При использовании инженер дополнить модель угрозами инфраструктуры разработчика и оператора |
| Оборотные штрафы за утечки ПДн | КоАП 13.11 чч. 12–18 | По имеющимся данным, с 30.05.2025 | Проверить определение угроз и меры, чтобы снизить риски |
| ПП 676 в новой редакции | Постановление Правительства от 01.07.2026 № 813 | 01.07.2026 | Сверить порядок согласования модели ГИС |
| Методдокумент ФСТЭК о составе мер и выявлении угроз | Методический документ от 12.04.2026 | 12.04.2026 | Применять к составу мер и непрерывному выявлению угроз |
Что требует закон
| Норма | Что устанавливает | Риск |
|---|---|---|
| Методика ФСТЭК от 05.02.2021 | Порядок оценки угроз: этапы, уровни нарушителей Н1–Н4, сценарии, актуализация | Неверный подход — модель может не пройти проверку |
| Приказ ФСТЭК № 117 + ПП 676 | Для ГИС модель обязательна, согласуется с ФСТЭК и ФСБ, утверждается должностным лицом | Для ГИС — ст. 13.12 ч. 6 КоАП, юрлица 50–100 тыс. ₽ |
| Приказ ФСТЭК № 239 | Для значимых объектов КИИ модель угроз обязательна при создании/модернизации системы безопасности | Возможна квалификация по ст. 13.12.1 КоАП |
| Приказ ФСТЭК № 31 | Для АСУ ТП на опасных объектах, если владелец решил защищать систему | Нарушение требований к защите АСУ ТП — административная ответственность |
| 152-ФЗ ст. 19 + ПП 1119 + приказ ФСТЭК № 21 | Определение актуальных угроз ПДн и типов угроз; меры нейтрализуют все актуальные угрозы | При утечке — ст. 13.11 чч. 12–18: 3–20 млн ₽, повторно 1–3% выручки |
| КоАП | Прямого штрафа за отсутствие модели нет; наказываются последствия и нарушения требований | Отсутствие оценки угроз ухудшает позицию оператора |
Как мы работаем
Как строится модель угроз по Методике ФСТЭК
Оценка угроз проводится по этапам Методики ФСТЭК 2021. Угроза считается актуальной, если для неё есть хотя бы один сценарий (последовательность тактик и техник). На этапе создания системы нужен минимум один сценарий для каждого способа реализации и каждого актуального нарушителя.
| Этап Методики | Что определяется | Результат |
|---|---|---|
| 1. Определение негативных последствий (раздел 3) | Виды ущерба (У1 — физическому лицу, У2 — юрлицу/ИП, У3 — государству) и типовые последствия | Перечень негативных последствий для системы |
| 2. Определение объектов воздействия (раздел 4) | Информационные ресурсы, носители, оборудование, программное обеспечение, сетевые интерфейсы | Перечень объектов воздействия |
| 3. Оценка возможности реализации и актуальности (раздел 5) | Источники угроз, нарушители и их уровни (Н1–Н4), способы реализации, сценарии по тактикам и техникам | Перечень актуальных угроз с обоснованием |
Структура модели угроз — по приложению 3 Методики: общие положения; описание системы как объекта защиты; возможные негативные последствия; объекты воздействия; источники угроз и нарушители; способы реализации; актуальные угрозы со сценариями. Для значимых объектов КИИ по каждой угрозе дополнительно указываются источник, уязвимости, способы, сценарии, последствия (приказ № 239).
Модель поддерживается в актуальном состоянии и пересматривается в четырёх случаях (п. 2.14 Методики):
- изменились НПА или методические документы ФСТЭК;
- изменились архитектура, условия функционирования, режим обработки или правовой режим информации;
- выявлены новые угрозы или сценарии, в том числе по результатам пентеста, анализа уязвимостей или аудита;
- в БДУ ФСТЭК появились новые угрозы, тактики или техники.
Нарушители и уровни их возможностей
Уровни возможностей нарушителей определяются по приложению 8 Методики ФСТЭК 2021. Для одной системы могут быть актуальны нарушители разных уровней.
| Уровень | Возможности | Кто, как правило |
|---|---|---|
| Н1 | Базовые | Сотрудник без специальной подготовки, случайный пользователь |
| Н2 | Базовые повышенные | Привилегированный пользователь, администратор |
| Н3 | Средние | Подготовленный злоумышленник, организованная группа |
| Н4 | Высокие | Спецслужбы иностранных государств (пример из прил. 8) |
Не путайте уровни нарушителей Н1–Н4 с классами СКЗИ ФСБ (КС1, КС2, КС3, КВ). Класс криптографической защиты выбирается по возможностям источника атак, указанным в модели угроз (приказ ФСБ № 321).
Что входит в работу
- Разбор применимых требований: ИСПДн, ГИС, значимый объект КИИ, АСУ ТП или корпоративная система — и ответ, обязательна ли модель угроз в вашей ситуации.
- Шаблон модели угроз по структуре прил. 3 Методики ФСТЭК 2021, адаптированный под ваш тип системы и отрасль.
- Методические указания по разделам: негативные последствия, объекты воздействия, нарушители и уровни Н1–Н4, сценарии по тактикам и техникам БДУ ФСТЭК, обоснование актуальности.
- Для ИСПДн — помощь в определении типа угроз и уровня защищённости по ПП № 1119.
- Для значимых объектов КИИ и АСУ ТП — отдельные указания по требованиям приказов ФСТЭК № 239 и № 31.
- Две консультации со специалистом: разбор архитектуры, нарушителей и сценариев вместе с вашей ИТ-службой.
- Проверка готового документа с письменными замечаниями.
- Проект приказа об утверждении.
Для ГИС и значимых объектов КИИ, а также если нужна разработка по договору — подключаем партнёра-лицензиата ФСТЭК.
Модель угроз утверждает руководитель вашей организации; разработку силами сторонней организации по договору вправе выполнять только лицензиат ФСТЭК (ТЗКИ), своими силами оператор вправе подготовить модель сам.
Из чего состоит документ
Мы даём шаблон по структуре прил. 3 Методики ФСТЭК 2021 и методические указания по каждому разделу. Для отдельных систем структура дополняется с учётом отраслевых требований.
| Раздел модели угроз | Что в нём |
|---|---|
| 1. Общие положения | Назначение, НПА и методики, оператор, ответственные, привлечённая организация. |
| 2. Описание систем и сетей как объектов защиты | Класс защищённости, категория значимости, уровень защищённости ПДн, НПА, функции, бизнес-процессы, архитектура, интерфейсы, группы пользователей, внешние взаимодействия, облако/ЦОД и распределение ответственности. |
| 3. Возможные негативные последствия | Виды ущерба У1–У3 и перечень последствий. |
| 4. Возможные объекты воздействия | Объекты воздействия и виды воздействия. |
| 5. Источники угроз | Нарушители, их цели, категории, возможности, уровни Н1–Н4. |
| 6. Способы реализации угроз | Способы реализации и доступные интерфейсы. |
| 7. Актуальные угрозы | Перечень, сценарии, выводы об актуальности. |
| Для значимых объектов КИИ | По каждой угрозе указываются источник, уязвимости, способы и сценарии, последствия — п. 11.1 приказа ФСТЭК № 239. |
| Для АСУ ТП | Угрозы определяются по каждому уровню АСУ: верхний (операторский), средний, нижний (полевой) — п. 13.3 приказа ФСТЭК № 31. |
| Для ГИС с СКЗИ | Обоснование класса СКЗИ по возможностям источника атак из модели угроз — приказ ФСБ № 321. |
Что нужно от вас
- Описание и назначение системы.
- Архитектура и схема сети.
- Состав информации и ПДн.
- Пользователи и роли.
- Внешние подключения, облака, подрядчики с удалённым доступом.
- Имеющиеся средства защиты.
- Статус: ГИС / КИИ (категория) / ИСПДн (УЗ).
- Действующая модель угроз, если есть.
Чего нет — подскажем, как корректно описать в модели.
Этапы и сроки работы
| Этап | Срок | Результат |
|---|---|---|
| Опросный лист и разбор требований | 1 раб. день | Перечень исходных данных и ответ, обязательна ли модель угроз. |
| Шаблон и методические указания под вашу систему | 1 раб. день | Адаптированный шаблон по прил. 3 Методики 2021 и указания по разделам. |
| Консультации по последствиям, нарушителям и сценариям | 1 раб. день | Черновые разделы 3–6: последствия, объекты, нарушители, сценарии. |
| Проверка документа и письменные замечания | 1 раб. день | Замечания по обоснованию актуальности и связи с архитектурой. |
| Проект приказа об утверждении | 1 раб. день | Проект приказа для утверждения руководителем. |
Для типовой ИСПДн или корпоративной системы — 5 рабочих дней. Для значимых объектов КИИ, АСУ ТП или ГИС — до 7 рабочих дней.
Нормативная база
Шаблоны и методические указания готовим по действующим редакциям документов. Официальные тексты — по ссылкам (PDF с портала publication.pravo.gov.ru — первоначальная редакция).
| Документ | Что регулирует | Текст |
|---|---|---|
| Методика оценки угроз безопасности информации (ФСТЭК России, 05.02.2021) | Порядок определения актуальных угроз: негативные последствия, объекты воздействия, нарушители Н1–Н4, сценарии по тактикам и техникам, структура модели угроз. | Текст документа |
| Приказ ФСТЭК России от 11.04.2025 № 117 | Требования о защите информации в ГИС и иных ИС госорганов, ГУП, госучреждений — с 01.03.2026 вместо приказа № 17; модель угроз — п. 36. | Скачать PDF Официальная публикация |
| Приказ ФСТЭК России от 08.05.2026 № 137 | Изменения приказа № 117: показатель защищённости Кзи раз в 6 месяцев, уровень зрелости Узи подрядчиков (с 01.03.2027). | Скачать PDF Официальная публикация |
| Постановление Правительства РФ от 06.07.2015 № 676 (ред. 01.07.2026) | Порядок создания ГИС: модель угроз и ТЗ согласуются с ФСБ и ФСТЭК, утверждает должностное лицо госоргана. | Текст документа |
| Приказ ФСБ России от 22.08.2026 № 321 | Требования к криптографической защите информации в ГИС: обоснование СКЗИ и их класса в модели угроз, согласование с ФСБ. | Скачать PDF Официальная публикация |
| Приказ ФСТЭК России от 25.12.2017 № 239 | Требования к безопасности значимых объектов КИИ: анализ угроз и модель угроз (п. 11, 11.1). | Текст документа |
| Приказ ФСТЭК России от 14.03.2014 № 31 | Защита информации в АСУ ТП на критически важных и потенциально опасных объектах: модель угроз по уровням АСУ (п. 13.3). | Текст документа |
| Федеральный закон от 27.07.2006 № 152-ФЗ, ст. 19 | Меры по обеспечению безопасности ПДн, в том числе определение угроз безопасности ПДн в ИСПДн. | Текст документа |
| Постановление Правительства РФ от 01.11.2012 № 1119 | Типы актуальных угроз (1–3) и уровни защищённости ПДн (УЗ-1 — УЗ-4). | Текст документа |
| Приказ ФСТЭК России от 18.02.2013 № 21 | Состав и содержание мер по обеспечению безопасности ПДн в ИСПДн — адаптация мер под актуальные угрозы. | Текст документа |
Все акты по направлениям — в разделе «Нормативная база».
Скачать бесплатно
Заполните опросный лист и отправьте на sale@meldana.ru — в течение рабочего дня пришлём точную цену и срок.
Опросный лист: модель угроз (DOCX) · все опросные листы · образцы документов
Цены и сроки
| Вариант | Цена | Срок |
|---|---|---|
| Сопровождение модели угроз для корпоративной системы или ИСПДн (Методика ФСТЭК 2021) | от 12 900 ₽ | 5 раб. дней |
| Сопровождение модели угроз для ГИС (приказ ФСТЭК № 117), с партнёром-лицензиатом | от 19 900 ₽ | 7 раб. дней |
| Сопровождение модели угроз для значимого объекта КИИ или АСУ ТП | от 19 900 ₽ | 7 раб. дней |
| Проверка и актуализация существующей модели (переход со старых методик, изменения системы) | от 7 900 ₽ | 3–5 раб. дней |
| Категорирование КИИ + сопровождение модели угроз | от 39 900 ₽ | 10 раб. дней |
| Комплект организационных документов по ИБ | от 19 900 ₽ | 5–7 раб. дней |
Для сравнения: открытые предложения по модели угроз ИСПДн на рынке — от 19–25 тыс. ₽. Документ готовит ваш специалист по нашему шаблону и указаниям, мы консультируем и проверяем — поэтому дешевле. Разработка по договору, аттестация, поставка и внедрение сертифицированных средств защиты — через партнёра-лицензиата ФСТЭК, по отдельной смете.
После модели угроз: что дальше
Модель угроз — не финальная точка, а исходные данные для мер защиты, СКЗИ, аттестации и регулярной оценки эффективности. Ниже — типовые следующие шаги.
| Что дальше | Для кого | Норма | Кто делает |
|---|---|---|---|
| Выбор и адаптация мер защиты по модели угроз | ИСПДн, ГИС, значимые объекты КИИ, АСУ ТП | Приказы ФСТЭК № 21, № 117, № 239, № 31 | Оператор / партнёр-лицензиат ФСТЭК |
| Обоснование и выбор СКЗИ | ГИС, ИСПДн при использовании криптографии | Приказы ФСБ № 378, № 321 | Оператор / МелданаСБ (методическая помощь) / партнёр-лицензиат ФСТЭК |
| Аттестация ГИС | ГИС | Приказ ФСТЭК № 117, п. 65 | Партнёр-лицензиат ФСТЭК |
| Оценка эффективности мер для ИСПДн | ИСПДн | 152-ФЗ, ст. 19, ч. 2, п. 4 | Оператор самостоятельно или с лицензиатом ТЗКИ |
| Расчёт Кзи и Узи | ГИС, значимые объекты КИИ с 01.03.2027 | Приказы ФСТЭК № 137, № 220 | Оператор / подрядчик-лицензиат ФСТЭК |
| Актуализация модели | Все системы | Методика 2021, п. 2.14 — 4 случая | Оператор / МелданаСБ (проверка и методическая помощь) |
МелданаСБ может взять на себя методическое сопровождение следующих шагов: комплект организационных документов по ИБ — от 19 900 ₽.
✓ Подскажем, какой комплект документов нужен первым
✓ Рассчитаем срок и стоимость под ваш объект
Получить расчёт для вашего объекта →
Типовые ошибки в моделях угроз
- ✗ Копируют весь перечень БДУ без отбора → правильно: актуальность подтверждать сценариями для конкретных объектов воздействия и нарушителей — пп. 5.3.4–5.3.5 Методики 2021.
- ✗ Строят модель по методике 2008 года или по коэффициентам исходной защищённости → правильно: с 05.02.2021 применять Методику ФСТЭК 2021, актуальность — через наличие сценария.
- ✗ Ссылаются на приказ ФСТЭК № 17 как действующий для ГИС после 01.03.2026 → правильно: действует приказ ФСТЭК № 117 от 11.04.2025, изменённый приказом № 137.
- ✗ Используют нарушителей Н1–Н6 или путают уровни ФСТЭК с классами СКЗИ → правильно: у ФСТЭК уровни Н1–Н4, а КС1/КС2/КС3/КВ/КА — классы СКЗИ ФСБ.
- ✗ Считают модель «одноразовым» документом → правильно: актуализировать в 4 случаях по п. 2.14 Методики 2021.
- ✗ Модель не связана с реальной архитектурой: нет схемы, интерфейсов, групп пользователей, облака → правильно: раздел 2 должен описывать систему как объект защиты.
- ✗ Согласуют модель с ФСТЭК для коммерческой ИСПДн или КИИ без ГИС, а ГИС не согласуют → правильно: согласование ФСТЭК и ФСБ обязательно только для ГИС по п. 3 ПП № 676; криптографическую часть — с ФСБ, остальные утверждает руководитель.
Руководство: как сделать модель угроз
Если хотите разобраться сами или проверить подрядчика — семь статей: от методики и структуры документа до нарушителей, БДУ ФСТЭК и ответственности.
Почему МелданаСБ
- По действующей методике — Методика ФСТЭК 2021, актуальные приказы (в том числе № 117 вместо № 17 для ГИС), БДУ ФСТЭК.
- Под вашу архитектуру — помогаем вывести угрозы из ваших систем, нарушителей и сценариев, а не копировать весь перечень БДУ.
- Честно о требованиях — скажем, где модель угроз обязательна, а где нужна для дела, и не будем продавать лишнее.
- От 12 900 ₽ и 5 дней — в 2–3 раза ниже рынка за счёт типовых решений и дистанционного формата.
- Связка с другими документами — категорирование КИИ, документы по ПДн и ИБ в одном окне.
- Интегратор систем безопасности — физическую защиту (СКУД, видеонаблюдение, охранная сигнализация) можем спроектировать и смонтировать сами.
Опишите вашу систему — сегодня скажем точную цену и срок
✓ Дистанционно по всей РФ — нужен только опросный лист и описание системы
✓ Проверка вашего документа с письменными замечаниями — включена
✓ Телефон 8 (800) 775-65-96 · sale@meldana.ru
Частые вопросы
Обязательна ли модель угроз коммерческой компании?
Нужно ли согласовывать с ФСТЭК?
Чем модель угроз ИБ отличается от модели угроз ПДн?
Можно ли сделать своими силами?
Как часто обновлять?
Что делать со старой моделью 2008–2020 годов?
Нужна ли модель для категорирования КИИ?
Сколько стоит и от чего зависит?
Смежные документы по безопасности данных
- Уведомление в Роскомнадзор об обработке ПДн
- Политика обработки персональных данных
- Положение о защите персональных данных
- Модель угроз безопасности ПДн (ИСПДн)
- Комплект документов по персональным данным
- Положение о пропускном и внутриобъектовом режиме
- Инструкции по пропускному режиму
- Категорирование объектов КИИ (187-ФЗ)
- Комплект документов по информационной безопасности
- Все документы, расчёты и декларации
МелданаСБ готовит документы по пожарной безопасности, охране труда и антитеррористической защищённости для организаций Грозного. Работаем дистанционно: опросник и планы вы присылаете на почту, готовые документы полностью действительны для надзорных органов в Грозном и любом другом регионе России.